
Cyberprzestępcy przejęli oficjalne, zweryfikowane konto HBO Max na Reddicie i wykorzystali jego wiarygodność do przeprowadzenia masowej kampanii malware. W ciągu około 48 godzin z konta u/hbomax opublikowano 108 złośliwych reklam, które kierowały użytkowników na fałszywe strony wykorzystujące technikę ClickFix.
Atak został przygotowany zarówno dla Windows, jak i macOS. Jedną z przynęt była nieistniejąca aplikacja HBO Max na Maca, ale kampania nie kończyła się na marce streamingowej. Badacze Hudson Rock i ADAMnetworks powiązali przejęcie konta z większą operacją nazwaną PasteSwitch, która podszywała się również pod narzędzia AI i aplikacje systemowe. Najgroźniejsze było jednak to, że ofiara widziała reklamę opublikowaną przez konto, które naprawdę należało do HBO Max i posiadało status zweryfikowanego.
Najważniejsze informacje:
- Przejęto zweryfikowane konto HBO Max u/hbomax na Reddicie.
- W ciągu około 48 godzin opublikowano 108 złośliwych reklam.
- Kampania atakowała użytkowników macOS i Windows.
- Jedna z reklam promowała nieistniejącą aplikację HBO Max dla macOS.
- Atak wykorzystywał technikę ClickFix, w której użytkownik sam uruchamia podstawiony przez przestępców kod.
- Reddit zatrzymał reklamy i rozpoczął analizę incydentu.
Hakerzy przejęli zweryfikowane konto HBO Max na Reddicie
Pierwsze sygnały pojawiły się na początku września, kiedy użytkownicy Reddita zaczęli zwracać uwagę na podejrzane reklamy publikowane przez u/hbomax. Problem polegał na tym, że profil nie wyglądał jak świeżo utworzone konto podszywające się pod znaną markę. Było to rzeczywiste konto powiązane wcześniej z oficjalną aktywnością HBO Max, posiadające oznaczenie zweryfikowanego użytkownika.
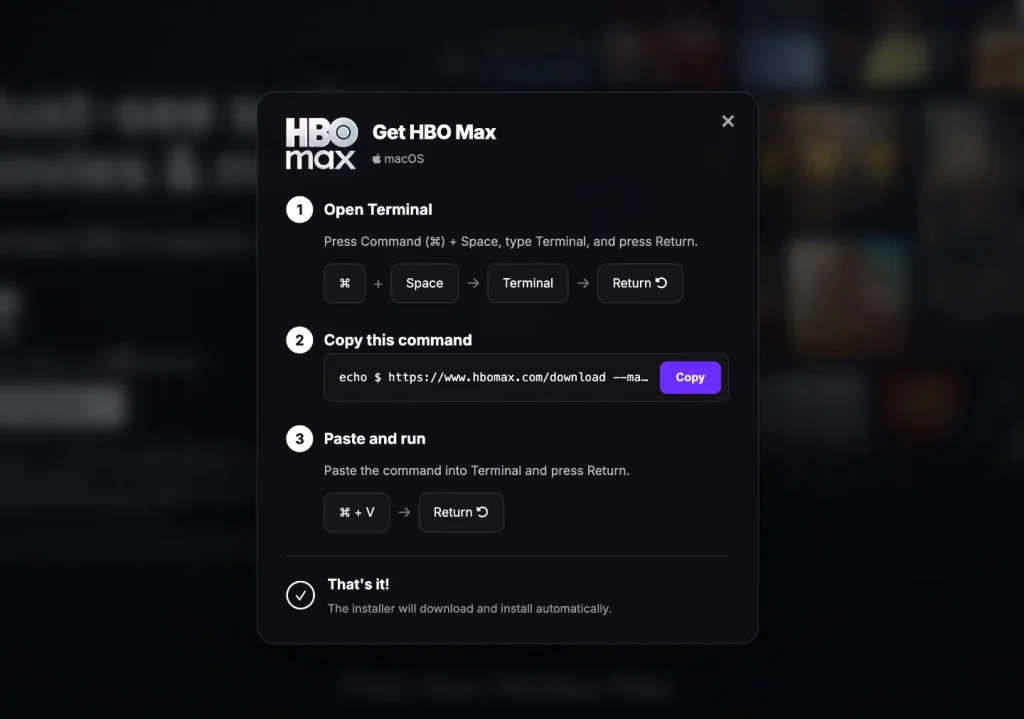
Jedna z reklam oferowała rzekomą natywną aplikację HBO Max dla macOS. Użytkownik, który zobaczył ją w normalnym feedzie Reddita, miał więc kilka powodów, aby uznać przekaz za autentyczny: znana marka, zweryfikowane konto oraz płatny format reklamowy samego Reddita. Dopiero po przejściu na zewnętrzną stronę pojawiały się elementy charakterystyczne dla oszustwa.
Badacze Hudson Rock wspólnie z Kirkem z ADAMnetworks potwierdzili później, że konto zostało przejęte, a nie jedynie skopiowane przez oszustów. Nie ujawniono natomiast, w jaki dokładnie sposób napastnicy zdobyli nad nim kontrolę. Nie należy więc zakładać, że znamy pierwotną metodę włamania – mogło dojść do kradzieży danych logowania, przejęcia sesji lub innego rodzaju kompromitacji, ale dostępne analizy tego nie rozstrzygają.
W ciągu 48 godzin opublikowano 108 złośliwych reklam
Po przejęciu konta napastnicy nie ograniczyli się do pojedynczej reklamy testowej. Analiza archiwalnej aktywności wykazała 108 różnych reklam uruchomionych w ciągu około dwóch dni. Hudson Rock opisuje ten etap jako bardzo intensywną kampanię malvertisingową, w której infrastruktura była szybko zmieniana, gdy kolejne domeny były blokowane lub traciły użyteczność.
Ponad 40 reklam wykorzystywało motyw HBO Max, ale przestępcy korzystali również z innych przynęt. 36 reklam promowało fałszywe narzędzia związane z Codexem, kolejne udawały aplikacje do czyszczenia macOS i oprogramowanie dla programistów. Przejęte konto dużej marki stało się więc w praktyce kanałem dystrybucji dla różnych wariantów tej samej operacji.
To pokazuje, że celem nie byli wyłącznie widzowie HBO. Operatorzy próbowali dotrzeć również do deweloperów, użytkowników narzędzi AI i osób szukających programów systemowych. Wspólnym elementem nie była konkretna aplikacja, lecz sposób dostarczenia malware: zaufana reklama prowadząca do strony, która nakłania użytkownika do samodzielnego wykonania polecenia na swoim komputerze.
ClickFix sprawia, że użytkownik sam uruchamia malware
Technika ClickFix opiera się na socjotechnice, a nie na automatycznym wykorzystaniu luki w przeglądarce. Po wejściu na fałszywą stronę użytkownik otrzymuje instrukcję sugerującą, że musi wykonać dodatkowy krok, aby zainstalować aplikację, naprawić błąd albo kontynuować proces. Strona przygotowuje polecenie, które należy skopiować, wkleić do terminala lub odpowiedniego narzędzia Windows i uruchomić.
To sprytnie obchodzi część typowych zabezpieczeń. Zamiast pobierać oczywisty plik .exe lub .dmg, który może zostać od razu przeskanowany i zablokowany przez przeglądarkę, przestępca przekonuje ofiarę do ręcznego uruchomienia polecenia. Z punktu widzenia systemu operacyjnego część operacji wygląda wtedy jak działanie zainicjowane przez samego użytkownika.
W analizowanej kampanii mechanizm potrafił rozpoznać system operacyjny odwiedzającego i odpowiednio zmieniać kolejne etapy. Mac otrzymywał inny ciąg poleceń i inne malware niż komputer z Windowsem. To ważne, ponieważ kampania nie była przypadkową kolekcją fałszywych reklam, ale wieloplatformowym systemem dystrybucji złośliwego oprogramowania przygotowanym do dynamicznego obsługiwania różnych urządzeń.
Fałszywa aplikacja HBO Max atakowała użytkowników macOS
Jedną z najbardziej przekonujących przynęt była oferta pobrania HBO Max dla macOS. Taka natywna aplikacja nie istnieje, ale użytkownik widzący reklamę z oficjalnego konta mógł uznać, że Warner Bros. Discovery właśnie ją udostępniło. Po kliknięciu trafiał na stronę imitującą usługę, która prowadziła go przez fałszywy proces instalacji.
W wariancie macOS ClickFix nakłaniał użytkownika do otwarcia Terminala i wklejenia przygotowanego polecenia. Badacze zaobserwowali następnie dostarczanie MacSync, malware nastawionego na kradzież informacji. Według analizy zbierało ono m.in. dane zapisane w przeglądarkach i systemowym pęku kluczy, a także informacje z aplikacji takich jak Telegram czy Apple Notes. Kampania wykorzystywała również komponenty związane z AMOS do utrzymywania dostępu po ponownym uruchomieniu komputera.
W szerszej infrastrukturze PasteSwitch pojawiały się też fałszywe aplikacje udające Ledger, Trezor Suite i Exodus. Ich celem było wykradanie fraz odzyskiwania portfeli kryptowalutowych. Oznacza to, że operatorzy nie polowali wyłącznie na hasła – w części przypadków próbowali zdobywać dane umożliwiające bezpośrednie przejęcie cyfrowych aktywów.
Windows dostał własny łańcuch ataku
Na Windowsie kampania wykorzystywała inny mechanizm. Fałszywe strony przygotowywały polecenia uruchamiane za pomocą systemowych narzędzi, w tym mshta, które następnie prowadziły do uruchomienia kolejnych etapów ataku. W analizowanej infrastrukturze pojawiał się komponent określany jako InstallFix, a później malware Amatera Stealer.
Amatera działała jako infostealer, czyli złośliwe oprogramowanie ukierunkowane przede wszystkim na zbieranie informacji z przejętego komputera. Badacze wskazują, że malware było ładowane bezpośrednio do pamięci, co utrudnia klasyczne wykrywanie bazujące wyłącznie na analizie plików zapisanych na dysku.
Infrastruktura stosowała również bardziej zaawansowane techniki ukrywania komunikacji sieciowej. Hudson Rock opisał manipulowanie informacjami TLS w taki sposób, aby połączenia mogły wyglądać mniej podejrzanie dla części narzędzi monitorujących. W całej operacji wykorzystywano więc ciekawą kombinację: bardzo prosta socjotechnika na początku oraz znacznie bardziej zaawansowane metody techniczne po uruchomieniu kodu przez ofiarę.
To dobrze pokazuje, dlaczego ClickFix jest skuteczny. Najtrudniejszą częścią nie musi być złamanie zabezpieczeń systemu – czasem wystarczy przekonać użytkownika, aby sam wykonał pierwsze polecenie.
Najgroźniejszy był nie malware, lecz zaufanie do zweryfikowanego konta
W klasycznej kampanii phishingowej jednym z głównych sygnałów ostrzegawczych jest podejrzany nadawca. Tutaj ten mechanizm praktycznie przestał działać. Reklama pochodziła z rzeczywistego, zweryfikowanego konta HBO Max, więc nawet ostrożny użytkownik mógł uznać ją za bardziej wiarygodną niż przekaz z przypadkowego profilu.
To coraz ważniejszy problem w cyberbezpieczeństwie. Znacznie skuteczniejsze od stworzenia nowego fałszywego konta może być przejęcie istniejącego kanału komunikacyjnego znanej marki. Napastnik dziedziczy wtedy historię profilu, jego obserwujących, reputację oraz elementy interfejsu mające właśnie pomagać użytkownikom odróżniać oficjalne źródła od podróbek.
Dodatkową wiarygodność zapewniał format płatnej reklamy. Użytkownicy naturalnie zakładają, że reklama wyświetlana przez dużą platformę przeszła przynajmniej podstawową kontrolę. W tym przypadku połączenie płatnego placementu, oficjalnego profilu i znanej marki stworzyło wyjątkowo przekonujące opakowanie dla klasycznej techniki socjotechnicznej.
Właśnie dlatego incydent z HBO Max jest czymś więcej niż kolejną kampanią infostealera. Pokazuje, że zweryfikowane konta firmowe same stają się wartościową infrastrukturą dla cyberprzestępców.
Atak był częścią większej operacji PasteSwitch
Badacze Hudson Rock i ADAMnetworks nazwali analizowaną infrastrukturę PasteSwitch. HBO Max było jej najbardziej medialnym elementem, ale cały system był znacznie większy i obejmował różne rodzaje przynęt, malware oraz technik omijania zabezpieczeń.
W operacji pojawiały się narzędzia przeznaczone do kradzieży haseł, sesji i danych portfeli kryptowalutowych. Badacze zaobserwowali także crypto clippers, czyli malware podmieniające adres portfela kopiowany przez użytkownika. Część infrastruktury wykorzystywała nawet smart kontrakty w Binance Smart Chain do pobierania informacji pozwalających odnaleźć aktualne serwery kontrolowane przez napastników, gdy wcześniejsze domeny zostały zablokowane.
To znacznie utrudnia trwałe wyłączenie operacji. Zablokowanie jednej domeny czy serwera nie musi wystarczyć, jeśli malware posiada alternatywny sposób odnalezienia kolejnego punktu komunikacji.
Przejęcie u/hbomax należy więc traktować jako kanał dystrybucji większej infrastruktury cyberprzestępczej, a nie oddzielny, jednorazowy żart wymierzony w użytkowników serwisu streamingowego.
To nie oznacza włamania do samego HBO Max
W tej historii bardzo łatwo o nieprecyzyjny wniosek. Dostępne informacje wskazują na kompromitację konta HBO Max na Reddicie, a nie na włamanie do infrastruktury streamingowej HBO Max czy przejęcie kont abonentów usługi.
Nie ma obecnie dowodów, że atakujący uzyskali dostęp do baz danych HBO Max, danych kart płatniczych klientów, historii oglądania czy systemów odpowiedzialnych za samą usługę. Przejęty został kanał marketingowy, który następnie wykorzystano do kierowania użytkowników na strony kontrolowane przez przestępców.
To istotne również dla użytkowników, którzy zobaczyli reklamy, ale ich nie kliknęli. Sam fakt wyświetlenia złośliwej reklamy nie oznacza automatycznie infekcji komputera. ClickFix wymagał dalszej interakcji – wejścia na stronę i wykonania instrukcji prowadzących ostatecznie do uruchomienia polecenia.
Znacznie poważniejsza sytuacja dotyczy osób, które rzeczywiście wkleiły przygotowany przez stronę kod do Terminala, PowerShella lub innego narzędzia systemowego. W takim przypadku należy założyć możliwość infekcji i podjąć działania jak po realnym naruszeniu bezpieczeństwa.
Co zrobić, jeśli ktoś uruchomił polecenie z fałszywej reklamy?
Jeżeli użytkownik tylko zobaczył reklamę lub wszedł na stronę, ale nie uruchomił żadnego polecenia ani instalatora, ryzyko jest znacznie mniejsze. Jeżeli jednak wkleił i wykonał kod przygotowany przez stronę, nie powinien ograniczać się do usunięcia pobranego pliku.
Ponieważ kampania dostarczała infostealery, trzeba liczyć się z możliwością kradzieży zapisanych haseł, ciasteczek sesyjnych, danych przeglądarek i innych informacji uwierzytelniających. W takiej sytuacji najbezpieczniej przeprowadzić zmianę haseł z innego, zaufanego urządzenia, zaczynając od poczty elektronicznej i kont pozwalających resetować dostęp do innych usług. Warto również wylogować aktywne sesje, włączyć MFA i dokładnie sprawdzić komputer narzędziami bezpieczeństwa.
W przypadku kryptowalut sytuacja jest jeszcze poważniejsza. Jeśli użytkownik wprowadził seed phrase do fałszywej aplikacji Ledger, Trezor czy Exodus, należy traktować tę frazę jako skompromitowaną i przenieść aktywa do nowego portfela utworzonego z bezpiecznej frazy odzyskiwania.
Najważniejsza zasada pozostaje prosta: legalna usługa nie powinna wymagać od użytkownika kopiowania niezrozumiałych komend z reklamy do Terminala lub PowerShella.
Reddit zatrzymał reklamy i rozpoczął dochodzenie
Po zgłoszeniach użytkowników przedstawiciel Reddita poinformował, że platforma wstrzymała dotknięte kampanią reklamy i rozpoczęła analizę wspólnie z zespołami Security i Safety. Późniejsze informacje Hudson Rock wskazują, że konto zostało zabezpieczone, a złośliwe reklamy usunięte.
To jednak nie kończy szerszego problemu. PasteSwitch wykorzystywał wiele domen i różne przynęty, a sama technika ClickFix jest stosowana również w innych kampaniach niezwiązanych z HBO Max. Usunięcie jednego przejętego konta odcina bardzo wiarygodny kanał dystrybucji, ale nie likwiduje całej infrastruktury przestępczej.
Incydent powinien być też ostrzeżeniem dla firm zarządzających dużymi profilami społecznościowymi. Konto reklamowe może nie mieć dostępu do systemów produkcyjnych przedsiębiorstwa, ale jego przejęcie nadal daje przestępcy coś bardzo wartościowego: bezpośredni dostęp do zaufania klientów.
Dlatego zabezpieczenie kont marketingowych silnym MFA, ograniczenie liczby osób z uprawnieniami oraz monitoring nowych kampanii reklamowych powinny być traktowane podobnie poważnie jak ochrona innych firmowych systemów.
Podsumowanie
Cyberprzestępcy przejęli zweryfikowane konto HBO Max na Reddicie i w ciągu około 48 godzin opublikowali z niego 108 złośliwych reklam. Jedna z najbardziej przekonujących przynęt promowała nieistniejącą aplikację HBO Max dla macOS, ale kampania obejmowała również fałszywe narzędzia AI i programy systemowe.
Po kliknięciu użytkownik trafiał do mechanizmu ClickFix, który przekonywał go do samodzielnego uruchomienia złośliwego polecenia. Na Macach dostarczano m.in. MacSync i dodatkowe komponenty służące do utrzymywania dostępu, a na Windowsie wykorzystywano m.in. InstallFix i Amatera Stealer. Całą większą operację badacze nazwali PasteSwitch.
Najbardziej niepokojący nie jest jednak sam malware. Atakujący przejęli tożsamość marki, której użytkownicy mieli powód ufać. Zweryfikowany profil i płatna reklama sprawiły, że typowe sygnały ostrzegawcze phishingu były znacznie mniej widoczne.
Incydent z HBO Max pokazuje więc nowe oblicze malvertisingu: czasem cyberprzestępca nie musi perfekcyjnie udawać zaufanej firmy. Wystarczy, że przejmie jej prawdziwe konto.
Źródło: TechCrunch. Opracowanie własne.
Dziękujemy za przeczytanie artykułu na Techoteka.pl.
Publikujemy codziennie informacje o sztucznej inteligencji, nowych technologiach, IT oraz rozwoju agentów AI.
Obserwuj nas na Facebooku, aby nie przegapić kolejnych artykułów.